ホームページは、作って公開したら終わりではありません。とくにWordPressで作ったサイトは、作ったあとも手入れを続けないと、少しずつ攻撃に弱くなっていきます。しかもやっかいなことに、攻撃を受けても、ほとんどの方はそのことに気づけません。この記事では、ホームページの保守とは何か、なぜ攻撃に気づけないのか、そして保守で本当に大切なことを、専門知識がなくてもわかるように解説します。
ホームページの保守とは「作ったあとも安全に動かし続けること」
ホームページの保守とは、サイトが安全に、問題なく動き続けるように手入れをすることです。車にたとえると、定期点検やオイル交換にあたります。見た目に変化はありませんが、やめると、ある日突然大きな故障につながります。
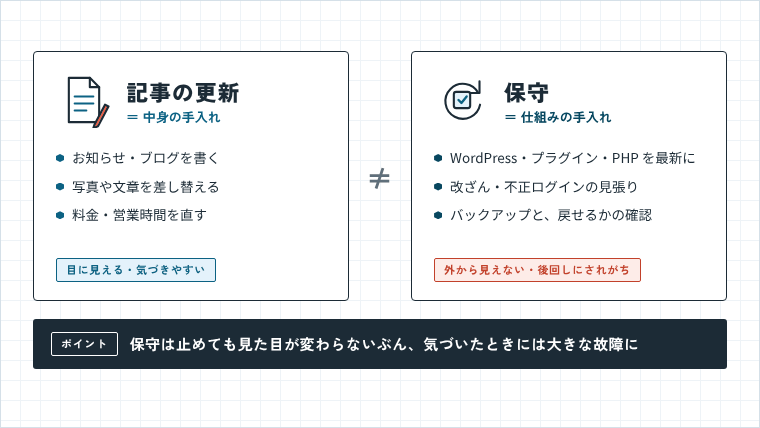
保守と「記事の更新」は別のもの
「サイトの更新」と聞くと、お知らせやブログを書くことを思い浮かべる方が多いと思います。それは中身の更新です。保守で行うのは、サイトを動かしている仕組みの手入れです。どちらも大切ですが、保守は外から見えないぶん、後回しにされがちです。
WordPressのサイトに保守が欠かせない理由
WordPressは、世界中のサイトで使われている仕組みです。使っている人が多いぶん、攻撃する側にとっても「一度手口を見つければ、たくさんのサイトに使える」狙い目になっています。
また、WordPressのサイトは、WordPress本体・テーマ(デザイン)・プラグイン(追加機能)・PHP(サーバー側で動くプログラム)など、いくつもの部品の組み合わせでできています。どれか1つに弱点が見つかるだけで、そこが入口になります。弱点は毎週のように見つかり、そのたびに修正版が出るため、こまめに手入れを続けることが前提の仕組みなのです。
攻撃されても、ほとんどの人は気づけない
「うちのサイトは毎日見ているけど、何もおかしくない」。弊社がご相談を受けたサイトの多くも、最初はそうおっしゃいます。ところが調べてみると、何年も前から攻撃を受けていた、ということが珍しくありません。気づけないのには、理由があります。
攻撃する側は「気づかれないこと」を一番大事にしている
今の攻撃の多くは、サイトを壊して困らせることが目的ではありません。サイトを乗っ取って、こっそり使い続けることが目的です。中でも多いのが、企業のサイトの信用を借りて、海外のオンラインカジノの宣伝ページをGoogleに載せる使い方です。ほかにも、迷惑メールを送る、お客様の情報を集める、といった目的があります。気づかれて直されると使えなくなるため、できるだけ見つからないように仕掛けてきます。
自分で見ると、いつもどおり表示される
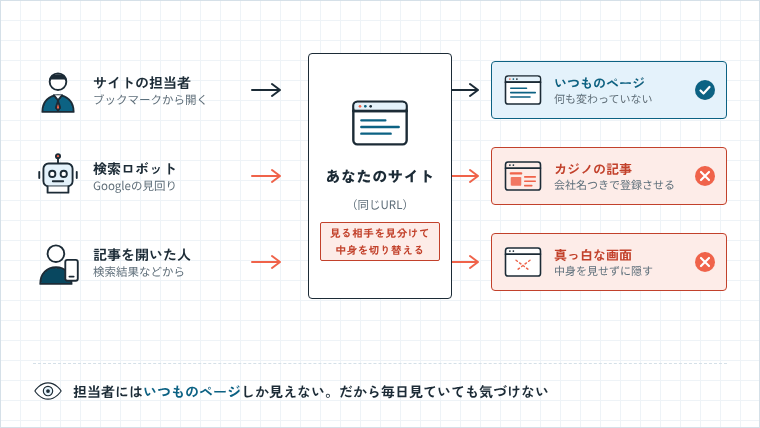
よく使われるのが、見る人によって中身を変える手口です。弊社が対応したサイトでは、次のような仕組みが仕込まれていました。
- Googleの検索ロボットが来たとき:アクセス元を見分けて、オンラインカジノの記事を読ませる
- 人がカジノの記事を開いたとき:外部から読み込んだプログラムで画面を真っ白に消し、中身を見せない
- 担当者がいつものページを開いたとき:トップページや会社概要は、何も変わらず表示される
Googleには宣伝ページとして登録させながら、人の目にはできるだけ触れさせない。担当者は毎日サイトを見ていても、いつも「普段のページ」しか目にしないため、気づけないのです。
裏でオンラインカジノのページが何千件も作られている
サイトのメニューやトップページには何の変化もないのに、裏側で、知らないページが大量に作られていることがあります。弊社が対応したあるサイトでは、英語・スペイン語・ポーランド語・チェコ語のオンラインカジノの記事が、合わせて1万件以上作られていました。一度に数千件ずつ、2回に分けて投稿されたものです。
やっかいなのは、記事のタイトルにその会社の名前が付いたまま、Googleに登録されていたことです。会社名で検索した人の目に、カジノの宣伝が会社の名前つきで触れていたことになります。さらに、Googleにカジノの記事を早く見つけさせるための偽のサイトマップ(ページの一覧表)まで作られ、Googleに送られ続けていました。
それでも担当者が気づけなかったのは、管理画面の投稿一覧や件数からも、これらの記事が隠されていたからです。管理画面を開いても、いつもどおりの投稿しか見えない状態でした。別のサイトでは、約9,000件のカジノなどの記事が、3年近く気づかれずに残っていました。
見覚えのない管理者が何年も残っている
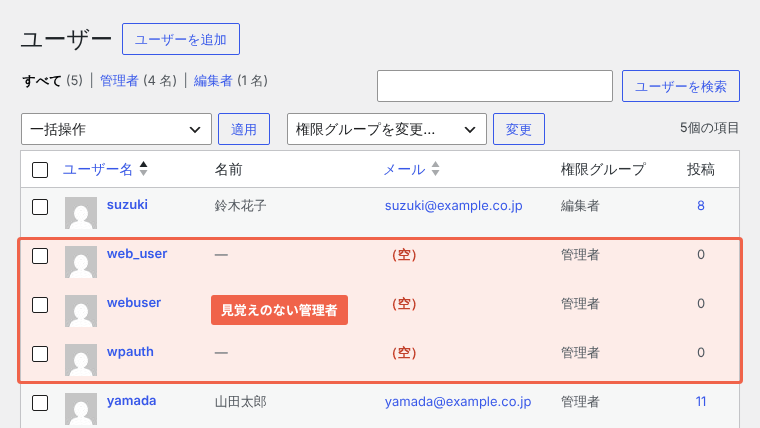
攻撃する側は、一度入り込むと、いつでも戻ってこられるように自分用の管理者アカウントを作ります。弊社が対応したサイトでは、「webuser」「web_user」「wpauth」といった、制作会社が作ったようにも見える名前の管理者が3人いました。どれもメールアドレスが空で、4年以上、気づかれずに残っていました。その間、攻撃する側はいつでも管理画面に入れる状態だったことになります。
一度消しても、また書き戻される
怪しいファイルを見つけて消しても、同じものが戻ってくることがあります。原因の多くは、目に見えない場所に仕込まれた裏口(バックドア)です。弊社が対応したサイトでは、裏口のファイルがデザイン用のファイルに似た名前で置かれ、ファイルの日付も、昔からあったように見せかけた古い日付に書き換えられていました。セキュリティ用のプラグインそっくりの名前のフォルダに、裏口が隠されていたこともあります。
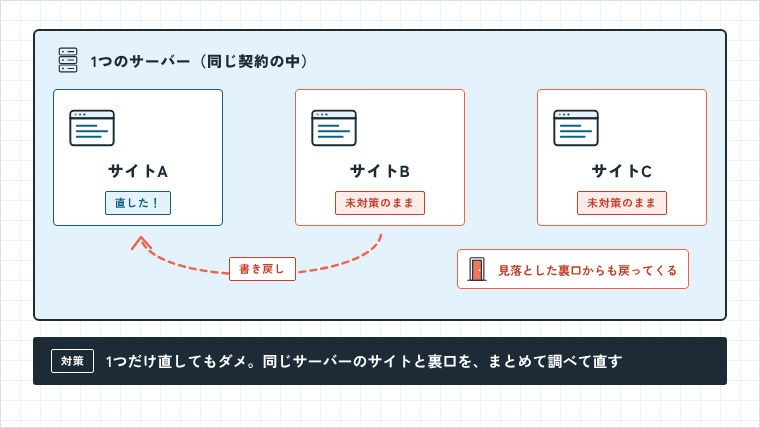
また、1つのサーバーに複数のサイトを入れている場合、同じサーバー内の別のサイトから書き戻されることもあります。実際に、1つのサイトを直した数分後に、同じサーバーに入っていた別のサイトから、WordPressの本体のファイルに裏口が書き戻されたことがありました。1つのサイトだけを直しても、根本の解決にならないのです。
気づいたときには、こんな形で表に出る
攻撃に気づくのは、たいてい、被害が外に出てからです。入り込まれてから表に出るまで、数か月から数年かかることもあります。
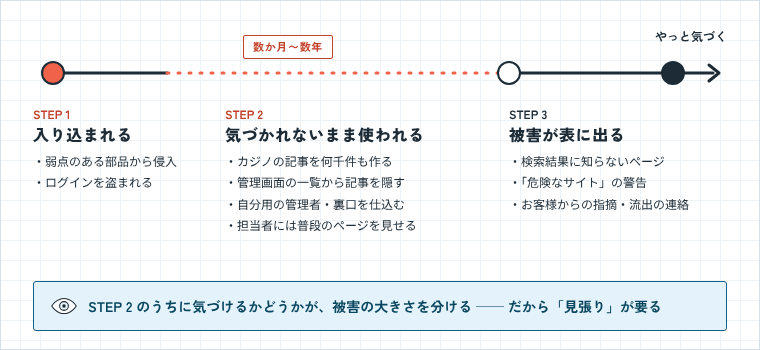
検索結果に知らないページや外国語のページが並ぶ
会社名で検索したら、見覚えのないページや外国語のタイトルが並んでいた、という形で気づくケースです。この時点で、Googleからの評価はすでに大きく下がっていることが多く、元に戻るまでに時間がかかります。
Googleやブラウザに「危険なサイト」と警告される
Googleが不正なプログラムを見つけると、検索結果やブラウザに「このサイトは危険です」といった警告が表示されます。警告が出ると、ほとんどの人はサイトを開かなくなります。広告も止められるため、集客が一気に止まります。
お客様や取引先から「変なサイトに飛んだ」と言われる
先ほどの「見る人によって中身を変える」手口の場合、担当者ではなく、お客様が先に被害に気づきます。ご指摘を受けてから調べても、担当者の画面では再現しないことが多く、対応が遅れがちです。
情報流出の連絡が届く
お問い合わせフォームや予約で受け取ったお客様の情報が、外に持ち出されていた、という連絡で初めて気づく場合もあります。個人情報の漏えいのおそれがある場合は、個人情報保護委員会への報告や、ご本人への通知が必要になることがあります。会社の信用に直結する、最も避けたい形です。
今すぐできる「攻撃されていないか」の確認方法
専門の道具がなくても、ある程度は自分で確かめられます。月に1回を目安に、次の4つを試してみてください。
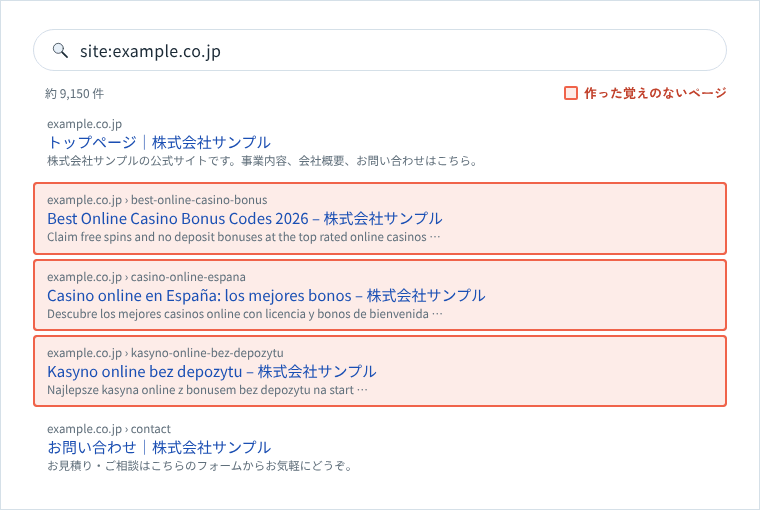
「site:自社のドメイン」で検索してみる
Googleの検索窓に「site:example.co.jp」のように、「site:」のあとに自社サイトのドメインを入れて検索します。Googleに登録されている自社サイトのページが一覧で表示されます。作った覚えのないページ、外国語のタイトル、カジノ・ブランド品・薬の名前などが混ざっていないか確かめてください。件数が、自社で作ったページの数よりも極端に多い場合も要注意です。
スマホで検索結果からサイトに入ってみる
ふだんのブラウザのブックマークからではなく、スマートフォンでGoogle検索をして、検索結果からサイトを開いてください。お客様と同じ入り方をすることで、「見る人によって中身を変える」手口に気づけることがあります。会社のパソコンでふだん管理画面にログインしている場合は、ログインしていない端末で試すのがポイントです。
管理画面のユーザー一覧に知らない管理者がいないか見る
WordPressの管理画面で「ユーザー」→「ユーザー一覧」を開きます。権限が「管理者」になっている人を全員確認し、心当たりのない人がいないか見てください。メールアドレスが空になっている管理者や、投稿数が0の管理者は特に注意が必要です。
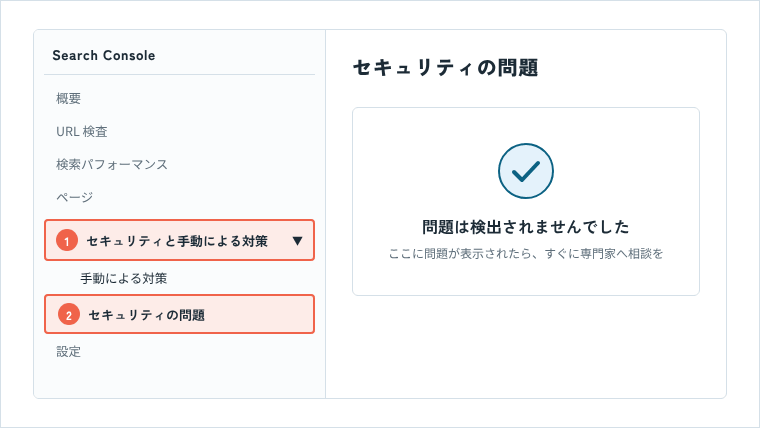
Search Consoleの「セキュリティの問題」を確認する
Googleが無料で提供している「Search Console」にサイトを登録していれば、左のメニューの「セキュリティと手動による対策」→「セキュリティの問題」で、Googleが見つけた問題を確認できます。「問題は検出されませんでした」と表示されていれば、Googleから見て大きな問題は見つかっていない状態です。まだ登録していない場合は、制作会社や保守会社に登録を依頼しておくと安心です。
それでも見つからない攻撃がある
ここまでの確認で何も見つからなくても、安心はできません。先ほどの例のように、カジノの記事が管理画面から隠されていることもあります。裏口のプログラムは、WordPressの設定ファイルやテーマのファイルの中に、本物のプログラムに混ぜて隠されていることが多く、管理画面からは見えません。ファイルの日付をごまかしたり、セキュリティ用のプラグインに名前を似せたりと、見つからないための工夫もされています。ファイルやデータベースの中まで調べるには、専門の調査が必要です。
サイトの保守で本当に大切な5つのこと
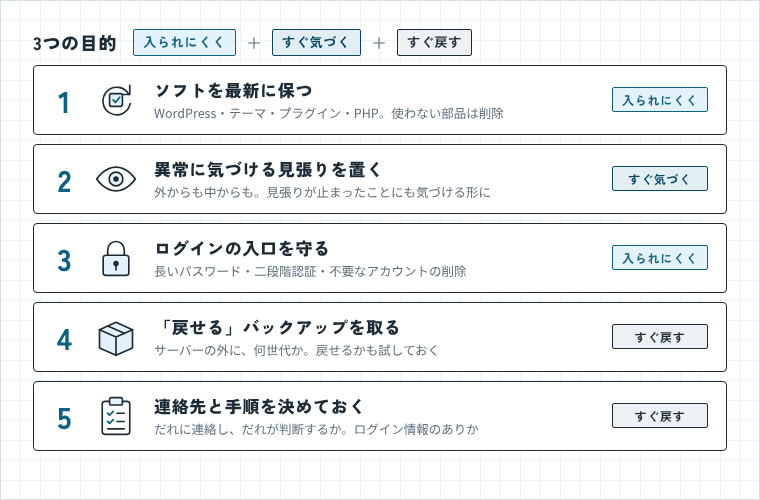
攻撃を完全にゼロにすることはできません。大切なのは、入られにくくすること、そして入られてもすぐに気づき、すぐに元に戻せることです。そのために押さえておきたいのが、次の5つです。
1. ソフトを最新に保つ(入られないために)
攻撃の入口の多くは、弱点が見つかったまま古いまま使われている部品です。WordPress本体・テーマ・プラグインに加えて、サーバー側のPHPのバージョンも確認が必要です。使っていないプラグインやテーマは、止めておくだけでなく削除しましょう。止めているだけでも、ファイルが残っていれば入口になることがあります。
ただし、更新するとデザインが崩れたり、フォームが動かなくなったりすることがあります。更新の前にバックアップを取り、更新後に表示とフォームを確認するまでが1セットです。
2. 異常に気づける見張りを置く
ここまで見てきたとおり、攻撃は気づかれないように行われます。だからこそ、人の目ではなく、仕組みで見張ることが大切です。見張りには、大きく2つの方法があります。
- 外から見張る:サイトが表示されているか、見知らぬスクリプトが入っていないか、ログイン画面が差し替えられていないかを、外から定期的に確認する
- 中から見張る:プログラムのファイルが書き換えられていないか、管理者が増えていないか、不審なログインがないかを確認し、すぐに知らせる
中の見張り役(プラグインなど)は、入り込んだ攻撃者に止められてしまうことがあります。外と中の両方から見張り、「見張りから連絡が途絶えたこと」にも気づける形が理想です。
3. ログインの入口を守る
管理画面のログインは、サイトの玄関です。次のような基本を押さえるだけでも、入られる危険を大きく減らせます。
- パスワードは長く、ほかのサービスと使い回さない
- スマートフォンのアプリなどを使う「二段階認証」を設定する
- 退職者や、制作が終わった外部の人のアカウントを残さない
- 管理者の権限は、本当に必要な人だけに渡す
4. 「戻せる」バックアップを取る
バックアップは「取っていること」よりも、「本当に戻せること」が大切です。次の3つを確認してください。
- サーバーの外に保管している:サイトと同じサーバーにしか置いていないと、サーバーごと入られたときに一緒に消されたり、書き換えられたりします
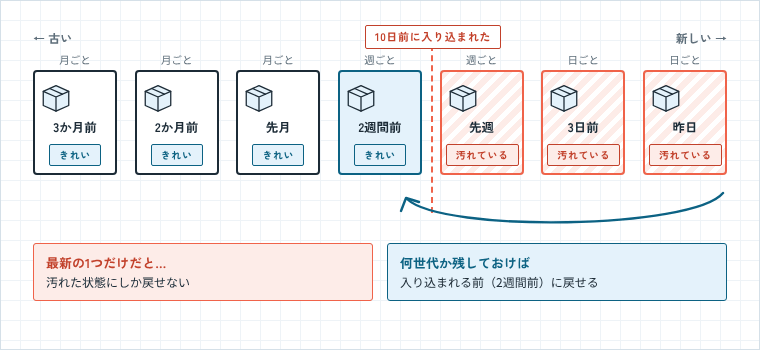
- 何世代か残している:攻撃に気づくまでに時間がかかるため、最新のバックアップがすでに汚れていることがあります。日ごと・週ごと・月ごとなど、さかのぼれるようにしておきます
- 実際に戻せるか試している:いざというときに「戻せなかった」ということがないよう、ときどき試しておきます
5. 何かあったときの連絡先と手順を決めておく
攻撃に気づいたときに、だれに連絡し、だれが判断するのかが決まっていないと、対応がどんどん遅れます。サーバー会社・ドメインの管理会社・制作会社・保守会社の連絡先と、サーバーや管理画面のログイン情報のありかを、社内でまとめておきましょう。「サイトを一時的に止めるかどうかを、だれが決めるか」も決めておくと、いざというときに慌てずに済みます。
自社でできること・プロに任せたほうがいいこと
保守のすべてを自社で行う必要はありません。自社で確認できることと、プロに任せたほうがいいことを分けて考えましょう。
自社でできる月1回のチェック
| 確認すること | 見るところ |
|---|---|
| 知らないページが増えていないか | Googleで「site:自社のドメイン」を検索 |
| お客様と同じ入り方で正しく表示されるか | スマートフォンでGoogle検索し、検索結果から開く |
| 見覚えのない管理者がいないか | 管理画面の「ユーザー」→「ユーザー一覧」 |
| Googleから問題を指摘されていないか | Search Consoleの「セキュリティの問題」 |
| お問い合わせフォームが届くか | 実際にテスト送信して、メールが届くか確認 |
| 更新が止まっていないか | 管理画面の「ダッシュボード」→「更新」 |
プロに任せたほうがいい作業
- WordPress本体・プラグイン・PHPの更新と、更新後の動作確認
- ファイルの書き換えや不審なログインの見張り
- サーバーの外へのバックアップと、戻せるかの確認
- 攻撃を受けたときの調査・駆除・復旧
- サーバーの設定やPHPのバージョンの切り替え
これらは、手順を間違えるとサイトが表示されなくなったり、攻撃の痕跡を消してしまったりするおそれがあります。社内に専任の担当者がいない場合は、任せてしまうほうが安全で、結果的に費用も抑えられます。
保守を頼むときに確認したい5つのポイント
「保守」と一口に言っても、会社によって中身は大きく違います。契約の前に、次の5つを確認しておきましょう。
どこまでやってくれるか(作業の範囲)
「サーバーの契約の管理だけ」「更新だけ」「見張りと復旧まで」など、範囲はさまざまです。WordPress本体・プラグイン・PHPの更新は含まれるか、攻撃を受けたときの駆除や復旧は含まれるか、別料金かを確認しましょう。
どうやって異常に気づくのか(見張りの方法)
「何かあったら対応します」という契約でも、異常に気づく仕組みがなければ、何も起きていないのと同じになってしまいます。何を、どのくらいの間隔で見ているのか、異常があったらどう知らせてくれるのかを聞いてみてください。
トラブルのとき、いつまでに動いてくれるか
受付の時間帯(平日の日中だけか、夜間や休日も対応か)と、連絡してから作業を始めるまでの目安を確認します。予約やお問い合わせが多いサイトほど、止まっている時間がそのまま損失になります。
バックアップから実際に戻せるか
バックアップの保管場所(サーバーの外か)、何世代残しているか、戻すときの手順と時間の目安を確認します。「バックアップは取っています」だけでは、いざというときに戻せないことがあります。
月額料金の目安(世間の相場)
WordPressサイトの保守の料金は、内容によって大きく変わります。一般的な目安は次のとおりです。
| 月額の目安 | 主な内容 |
|---|---|
| 5,000円〜1万円 | 更新・バックアップ |
| 1万円〜3万円 | 上記に加えて、見張り・軽い修正 |
| 3万円〜5万円 | 上記に加えて、トラブル時の復旧・毎月の報告 |
| 5万円〜10万円 | 上記に加えて、改善の提案など(通販・会員制のサイトなど) |
一方で、攻撃を受けてから復旧を頼むと、改ざんの対応だけで10万円から30万円ほどかかることも珍しくありません。値段だけでなく、上の4つのポイントとあわせて比べることをおすすめします。
※料金は2026年10月時点の一般的な目安で、サイトの規模や内容によって変わります。
よくある質問
- セキュリティのプラグインを入れていれば、攻撃に気づけますか?
一定の効果はありますが、それだけでは十分ではありません。プラグインはWordPressの中で動くため、WordPressより手前で行われる攻撃は防げません。また、入り込んだ攻撃者にプラグインを止められたり、セキュリティ用のプラグインに名前を似せた偽物を入れられたりすることもあります。実際に、セキュリティ用のプラグインが入っていたのに、何年も前からカジノの記事を作られていたサイトもありました。プラグインに加えて、外からの見張りや、定期的な確認をあわせて行うのが安心です。 - 制作会社に作ってもらったのですが、見張りもしてくれていますか?
制作会社によって異なります。サイトを作って納品したら、その後の保守は契約に含まれていない、というケースも多くあります。保守の契約があるか、ある場合は何をしてくれる契約なのかを、一度確認してみてください。 - 攻撃されたかもと思ったら、最初に何をすればいいですか?
まず、慌ててファイルや投稿を消さないでください。被害の範囲や入口がわからなくなります。次に、WordPress・サーバー・FTPのパスワードを変え、現在のサイトをそのままの状態で保存しておきます。そのうえで、専門の会社に調査を依頼してください。お客様の個人情報を扱っている場合は、報告や通知が必要かどうかもあわせて確認します。
まとめ|サイトの保守・セキュリティのご相談はZEN Marketingへ
ホームページへの攻撃は、気づかれないように行われます。毎日サイトを見ていても、何年も気づけないことがあります。だからこそ、保守では入られにくくすることに加えて、すぐに気づける仕組みとすぐに戻せる備えを持っておくことが大切です。
ZEN Marketingでは、WordPressサイトの更新・見張り・バックアップ・攻撃を受けたときの調査と復旧まで、まとめてご相談いただけます。外から5分おきにサイトを見張り、改ざんや不正なログインを止めて元に戻す、監視と復旧のサービス「蔵番」もご用意しています。弊社で作っていないサイトや、制作会社が別にあるサイトでもかまいません。「うちのサイトは大丈夫だろうか」と気になったら、お気軽にお問い合わせください。
関連するお知らせ:PHPの緊急脆弱性に関するご相談の受付につきまして